Khi AI chỉ dừng ở mức trả lời câu hỏi, bài toán bảo mật thường xoay quanh prompt injection, jailbreak hay nội dung độc hại. Nhưng khi agent bắt đầu gọi API, truy cập dữ liệu nhạy cảm, kích hoạt workflow và hành động thay mặt con người, câu chuyện lập tức đổi cấp độ. Ngày 07/10/2026, Microsoft đăng bài The Microsoft AI and Agent Platform — Securing and Governing Intelligent Agents để mô tả lớp Trust trong kiến trúc AI và agent của hãng. Bài viết này sẽ phân tích vì sao bảo mật AI agents Microsoft không còn là một tính năng bổ sung, mà đã trở thành thuộc tính nền tảng nếu doanh nghiệp muốn triển khai AI ở quy mô lớn.
Vì sao bảo mật AI agents Microsoft không còn là câu chuyện của prompt injection?
Microsoft đi thẳng vào vấn đề: khi agent chuyển từ “answering questions” sang “taking action”, security model cũng phải thay đổi. Agent có thể lấy dữ liệu nhạy cảm, gọi APIs, dùng tools, kích hoạt workflows, cộng tác với agent khác, nhớ ngữ cảnh và hành động bằng delegated hoặc assigned authority. Chỉ riêng câu mô tả đó cũng đủ để thấy agent không còn là một hộp chat gắn mô hình ngôn ngữ ở phía sau.
Trong bài công bố, Microsoft đặt ra một câu hỏi rất sắc: vấn đề không còn chỉ là “agent có suy luận được không”, mà là “chúng ta có tin được những gì nó được phép truy cập, được phép làm, được quản trị ra sao và có chứng minh được chuyện gì đã xảy ra hay không?”. Đây là cách đặt câu hỏi đúng cho doanh nghiệp. Nếu coi mô hình là bộ não của hệ thống, thì lớp trust chính là phanh, dây an toàn, bảng điều khiển và camera hành trình. Xe mạnh hơn mà không có các lớp này thì rủi ro chỉ tăng chứ không giảm.
Microsoft còn chỉ ra rằng agentic systems mở rộng attack surface sang nhiều lớp: interaction channels, models, orchestration, MCP servers, APIs, tools, RAG pipelines, enterprise knowledge, memory, identity controls, runtime environments và security operations. Điều này có nghĩa là security không thể đặt ở một điểm chặn duy nhất. Nó phải đi cùng toàn bộ vòng đời agent, từ trước model call, trong lúc reasoning, trước và sau tool execution, ở lúc retrieval dữ liệu, cho tới runtime operation.
Khung trust nhiều lớp của Microsoft gồm những gì?
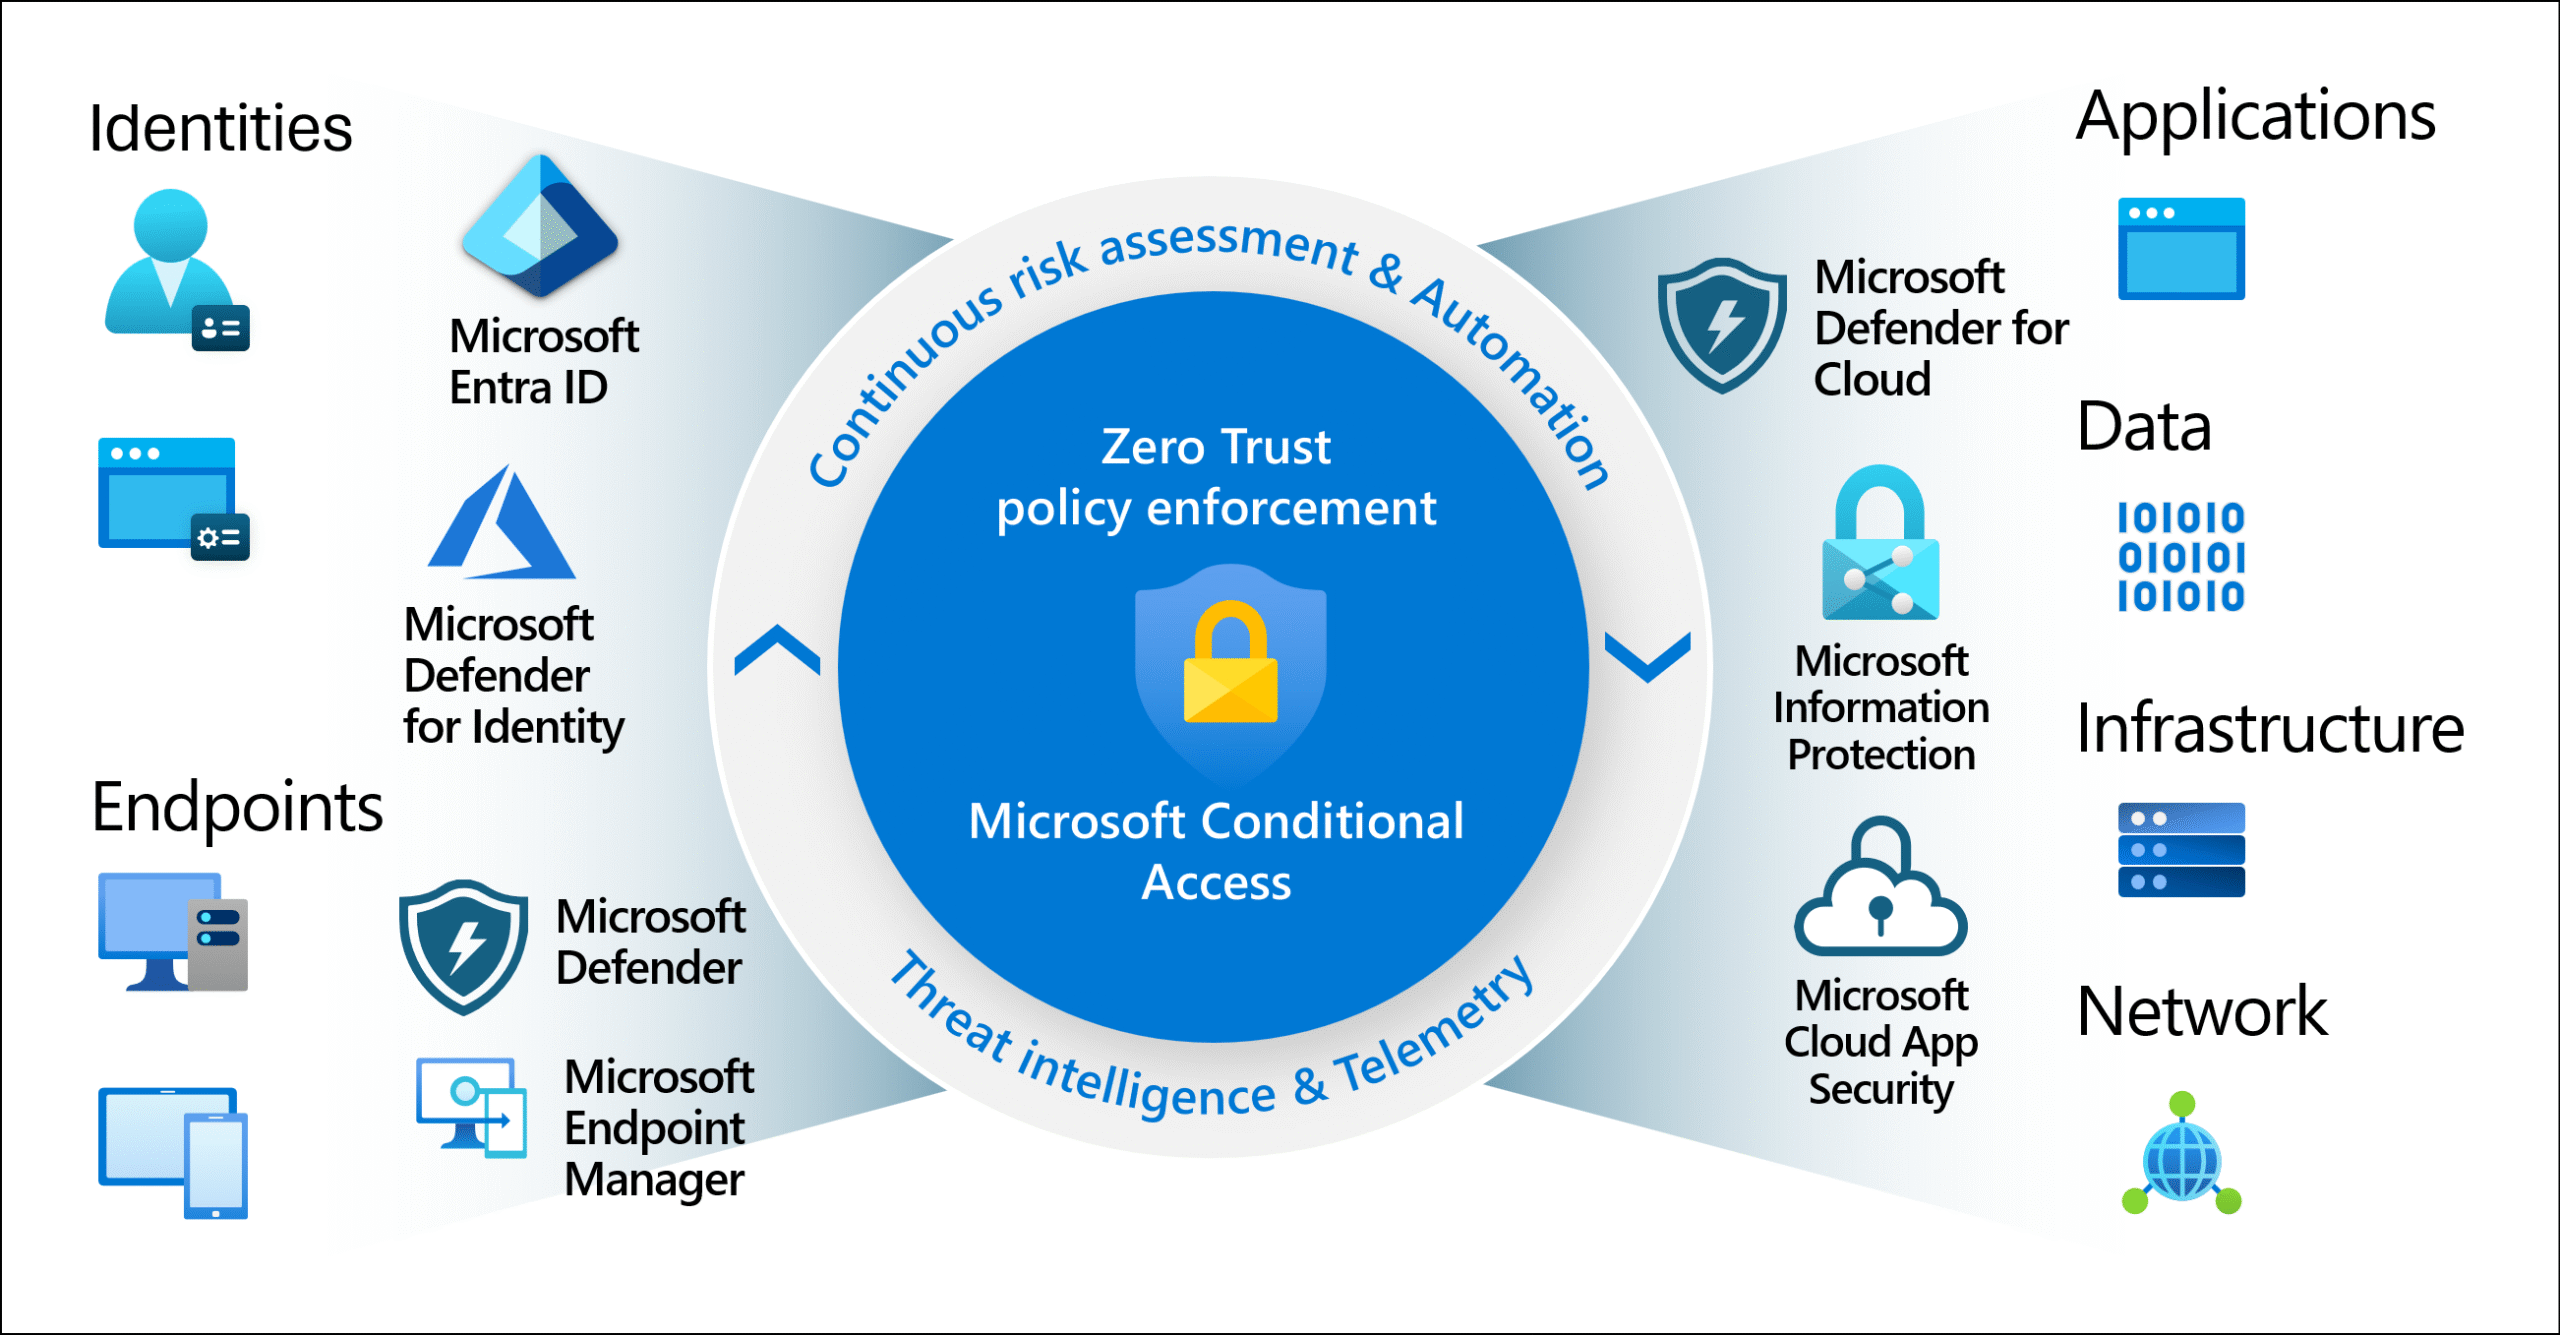
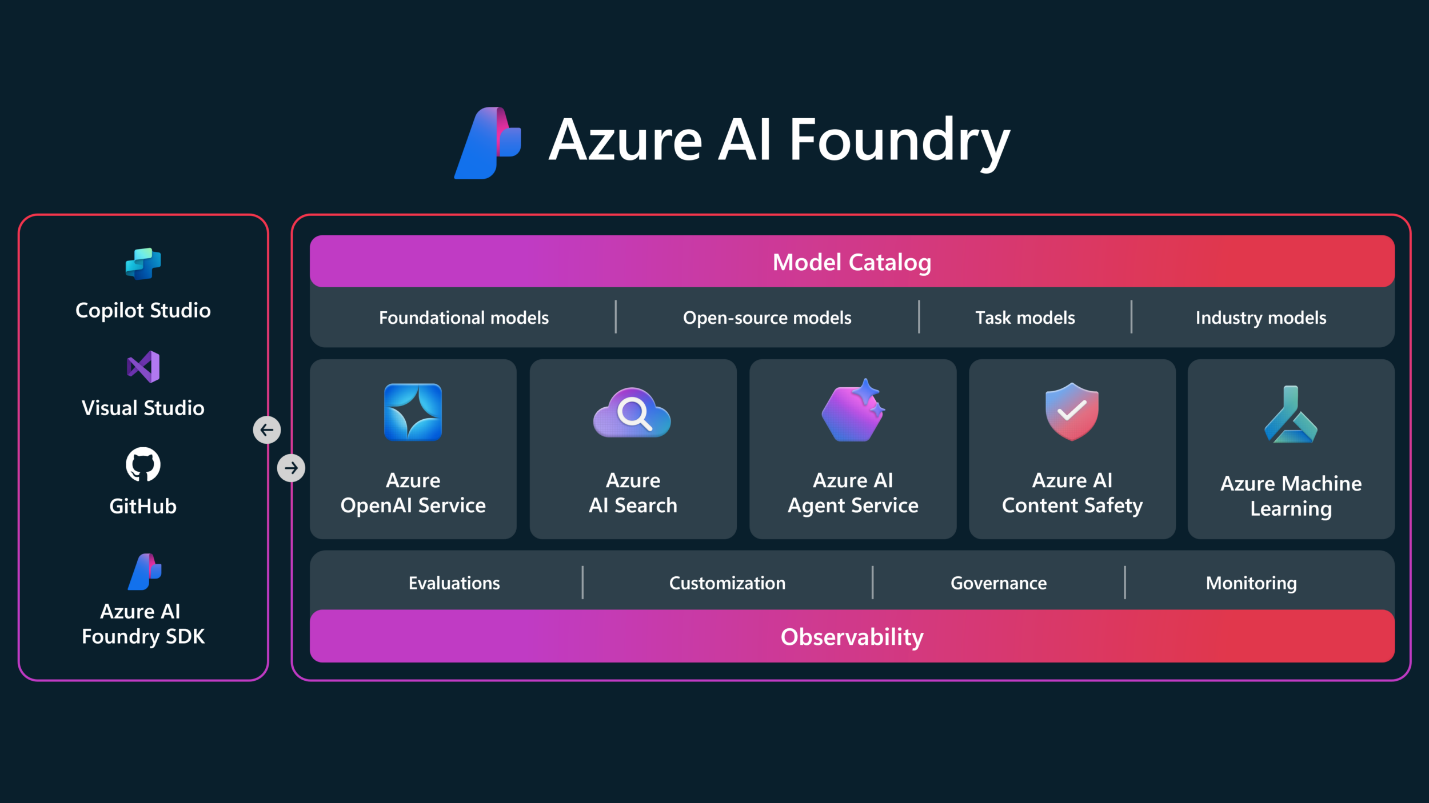
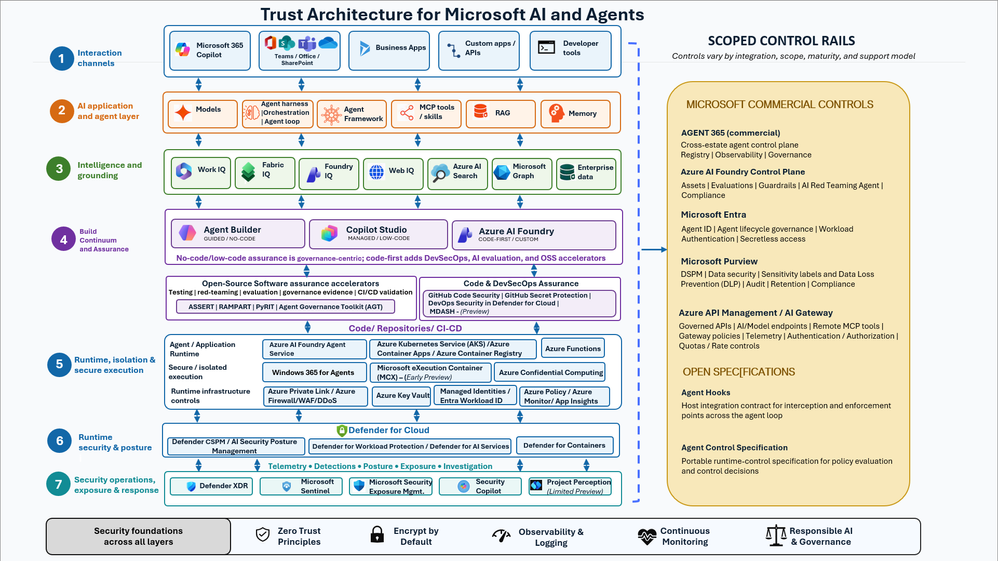
Microsoft mô tả đây là một end-to-end security architecture cho AI application và agent lifecycle. Bài viết công khai cho thấy ít nhất các lớp trọng yếu sau đây đang được xem như trục của kiến trúc: interaction channels, AI application and agent layer, data and context, build platforms, runtime infrastructure và security operations. Trên sơ đồ, Microsoft còn nhắc đến mô hình bảy lớp với các control rails chạy xuyên suốt.
Ở lớp interaction channels, Microsoft nhắc đến Microsoft 365 Copilot, Teams, SharePoint, Office, Dynamics 365, custom portals, APIs, MCP endpoints, web experiences và developer tools. Mỗi kênh có một risk profile khác nhau, nên không thể dùng cùng một bộ kiểm soát cho tất cả. Ví dụ, với APIs và MCP servers, Microsoft nhấn mạnh tầm quan trọng của Microsoft Entra, Conditional Access, Private Link và network controls.
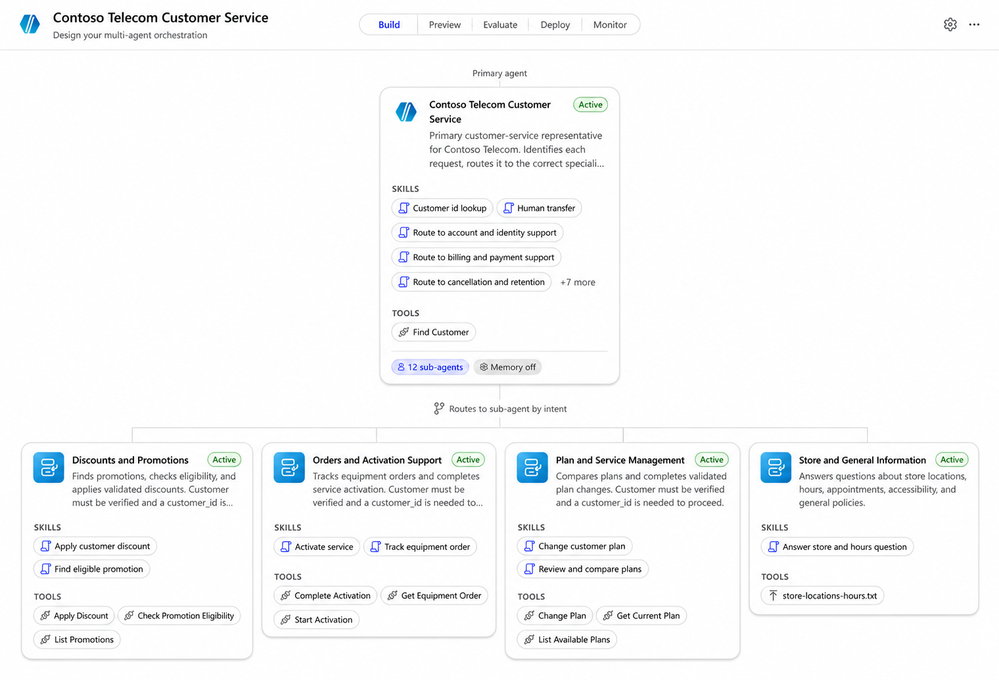
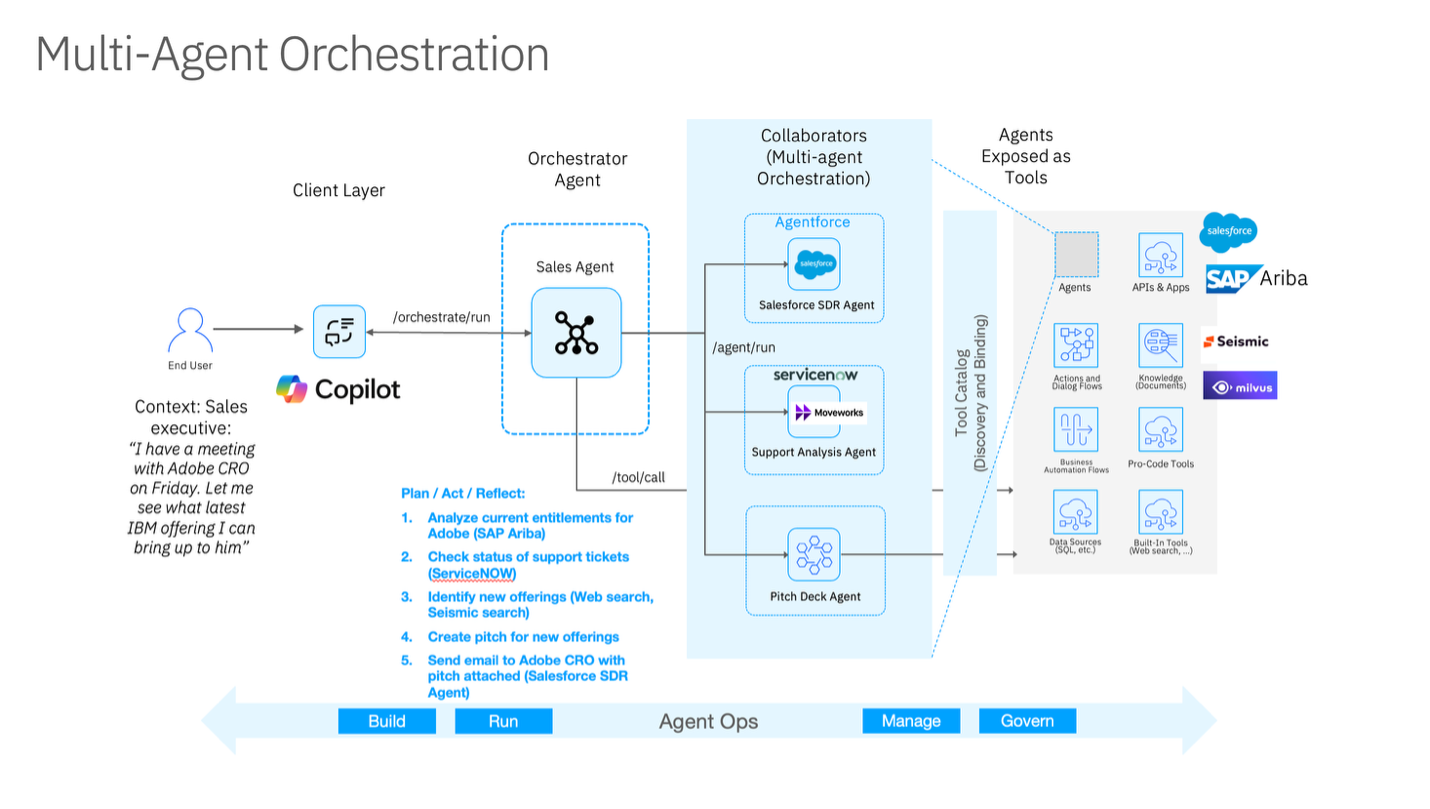
Ở lớp AI application and agent layer, trọng tâm nằm ở models, agents, MCP, skills, hooks, RAG, memory và orchestration. Đây là nơi agent khác phần mềm truyền thống: nó không chỉ xử lý request theo đường cố định, mà còn biết phân rã mục tiêu, chọn công cụ, gọi API, thậm chí gọi agent khác. Vì vậy, chính sách kiểm soát phải bám theo vòng lặp hành động của agent chứ không chỉ bám theo UI hoặc endpoint.
Với data and context, Microsoft nhấn mạnh một điểm rất quan trọng: grounding làm agent hữu ích hơn, nhưng cũng mở rộng trust boundary. Tài liệu, embeddings, retrieved passages, prompts, memory, logs và đầu ra đều có thể trở thành nơi dữ liệu nhạy cảm đi qua. Nói cách khác, nếu dữ liệu gốc được khóa cẩn thận nhưng embeddings, indexes hay memory bị quản trị lỏng lẻo, doanh nghiệp vẫn có thể rò rỉ thông tin.
Cuối cùng là runtime infrastructure và security operations. Khi agent chạy code, dùng browser hay tự động hóa hệ thống cũ, câu chuyện không còn chỉ là policy ở tầng ứng dụng. Lúc đó, isolation, monitoring, audit và incident response trở thành lớp phòng thủ bắt buộc.
Agent 365, Purview, Entra, Agent Hooks và ACS đóng vai trò gì?
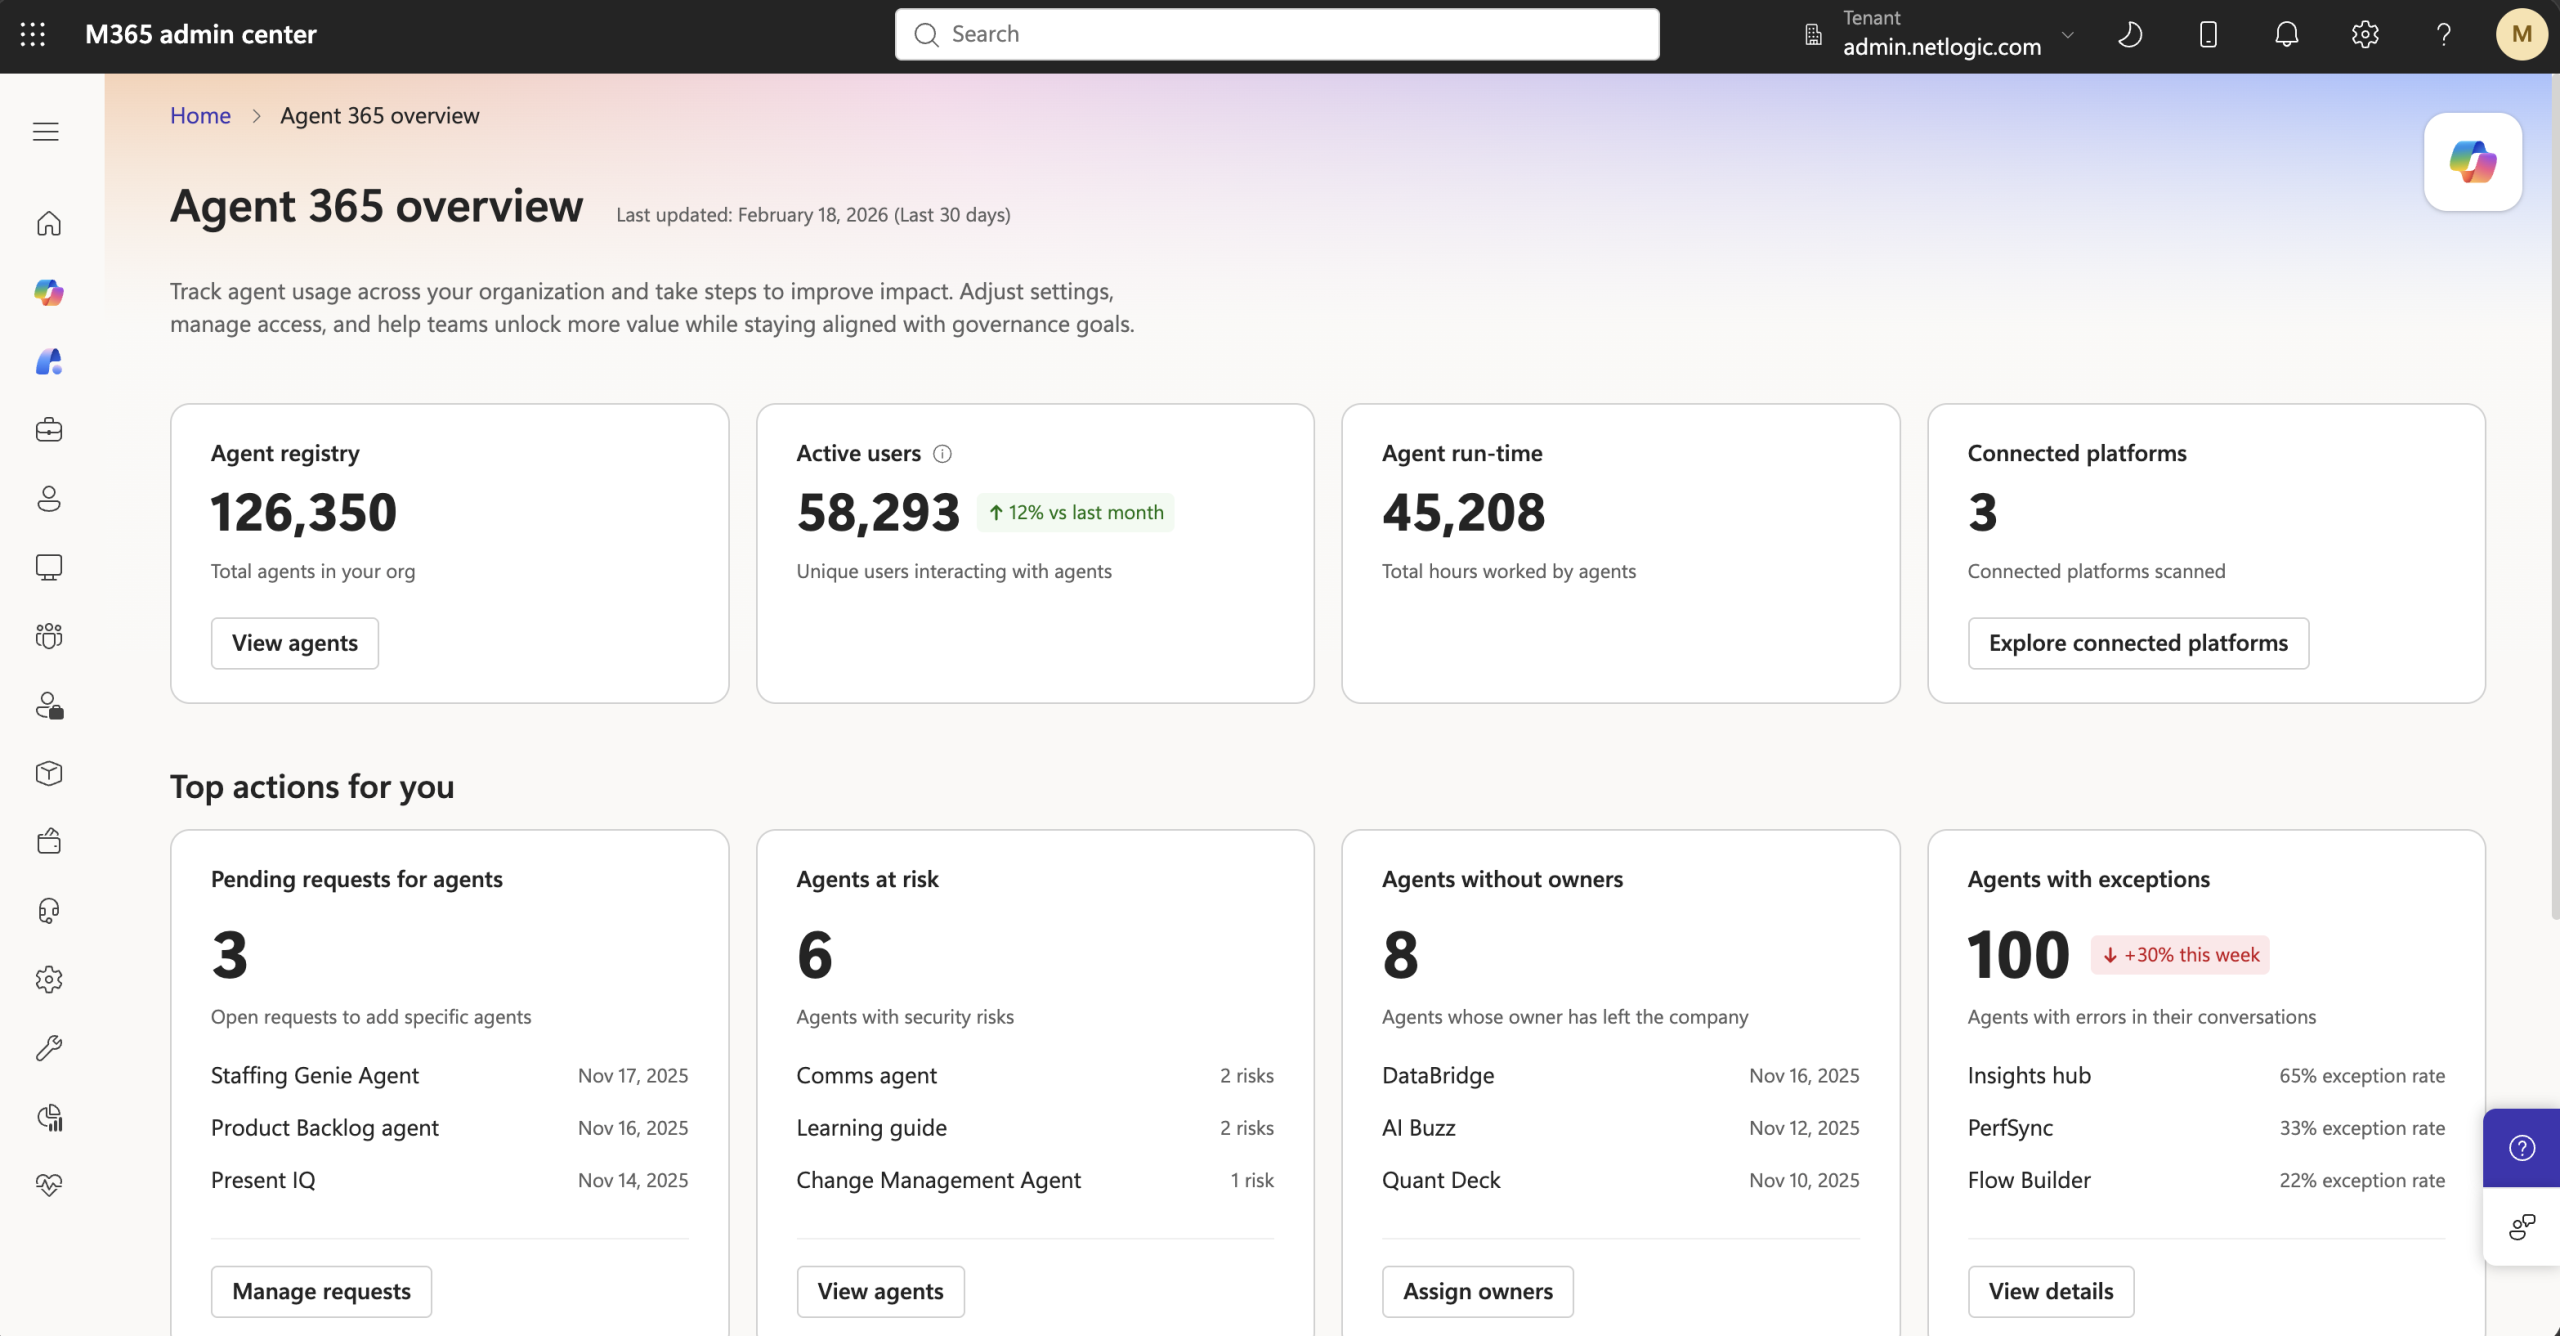
Microsoft dành nhiều trọng tâm cho Agent 365. Theo bài công bố, agents cần có vòng đời riêng: discovery, ownership, identity, permissions, classification, monitoring và retirement. Agent 365 được mô tả là công cụ giúp tổ chức inventory và enforce policies trên toàn bộ agent estate, để nó không biến thành một lớp “shadow applications” mới. Đây là nỗi đau thật, không phải giả định. Khi phòng ban nào cũng có thể tạo agent, tốc độ phình to của agent estate có thể nhanh hơn rất nhiều so với vòng kiểm soát của IT.
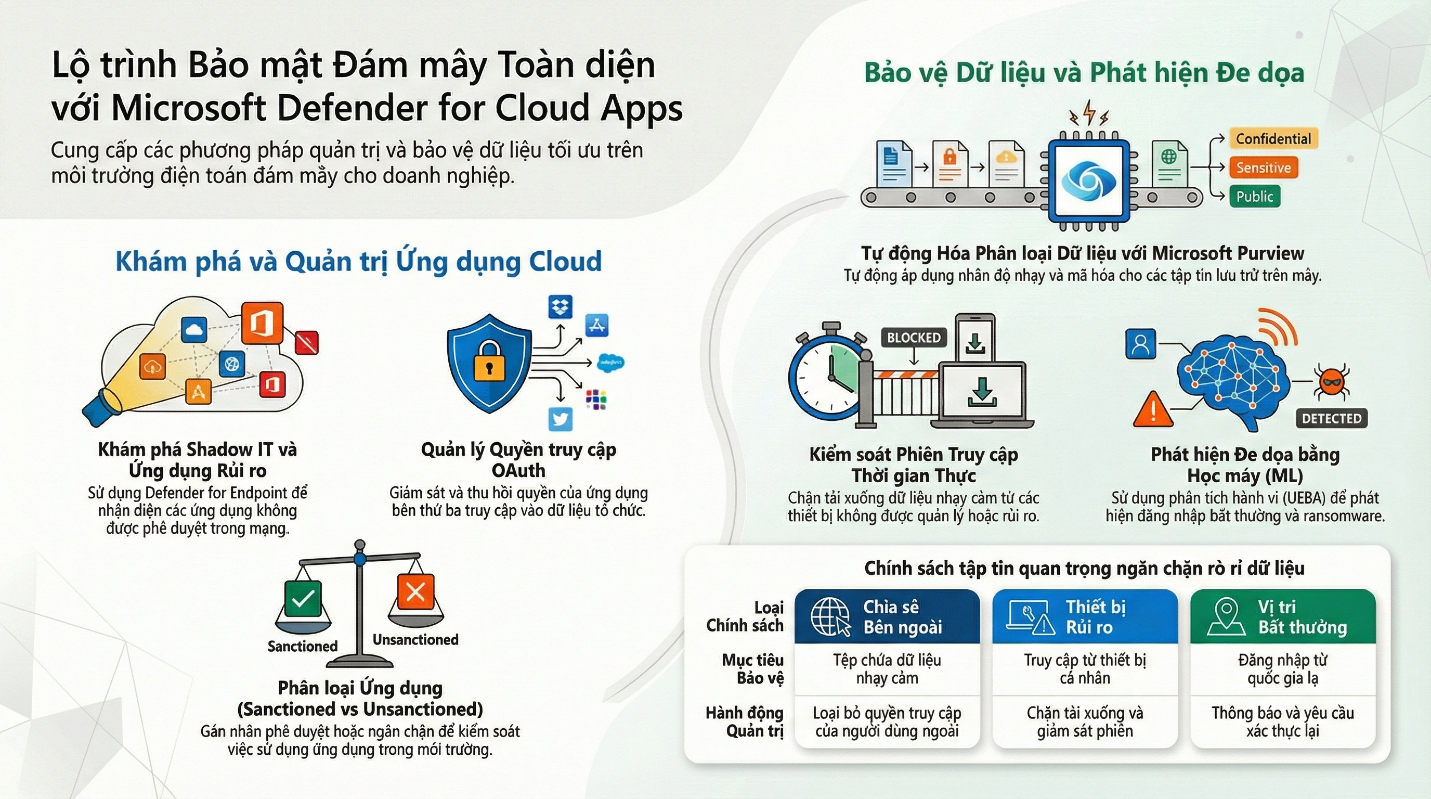
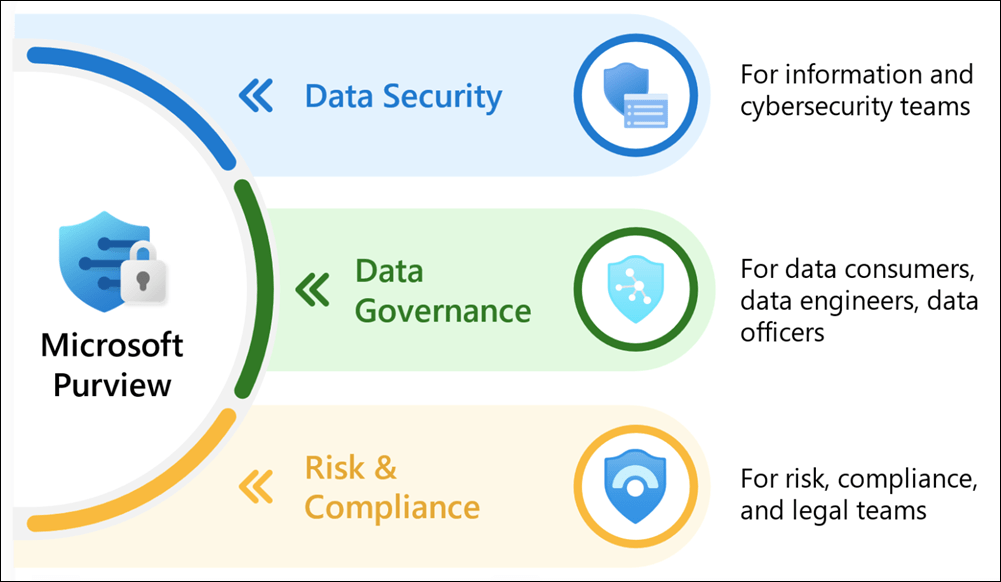
Đi cùng Agent 365 là Microsoft Purview và Microsoft Entra. Microsoft nói Purview giúp bảo vệ và quản trị dữ liệu mà agents dùng thông qua sensitivity labels, DLP, audit, compliance và data security posture management cho AI scenarios. Trong khi đó, Entra cung cấp lớp identity cho users, apps, agents và workloads, bảo đảm agent actions gắn với định danh rõ ràng và nguyên tắc least privilege.
Một lớp kỹ thuật rất đáng chú ý là Agent Hooks và Agent Control Specification (ACS). Microsoft mô tả Agent Hooks như hợp đồng interception trung lập framework, cho phép chèn policy vào các điểm như input, model calls, tool calls và output. ACS sẽ đánh giá policy tại các điểm này, còn host tuân thủ sẽ thực thi quyết định allow, deny, transform hoặc approval. Điểm khác biệt nằm ở chỗ đây không chỉ là observability callback. Microsoft nhấn mạnh rằng nếu policy từ chối một tool call, tool đó không được phép chạy; nếu cần approval, approval phải gắn đúng với hành động và nội dung đã được duyệt.
Tuy nhiên, Microsoft cũng nói rất rõ: Agent Hooks không thay thế runtime isolation. Nó hỗ trợ governance cho cooperative agent host, nhưng không phải sandbox cho host, tools hay untrusted code. Vì thế Microsoft đặt nó đi cùng các cơ chế như Microsoft eXecution Container (MXC), Windows 365 for Agents, Microsoft Foundry control plane và các lớp giám sát như Defender, Sentinel, Azure Monitor. Đây là cách tiếp cận trưởng thành hơn nhiều so với việc chỉ trông chờ một lớp filter ở trước model.
Doanh nghiệp nên bắt đầu triển khai trust cho AI agents từ đâu?
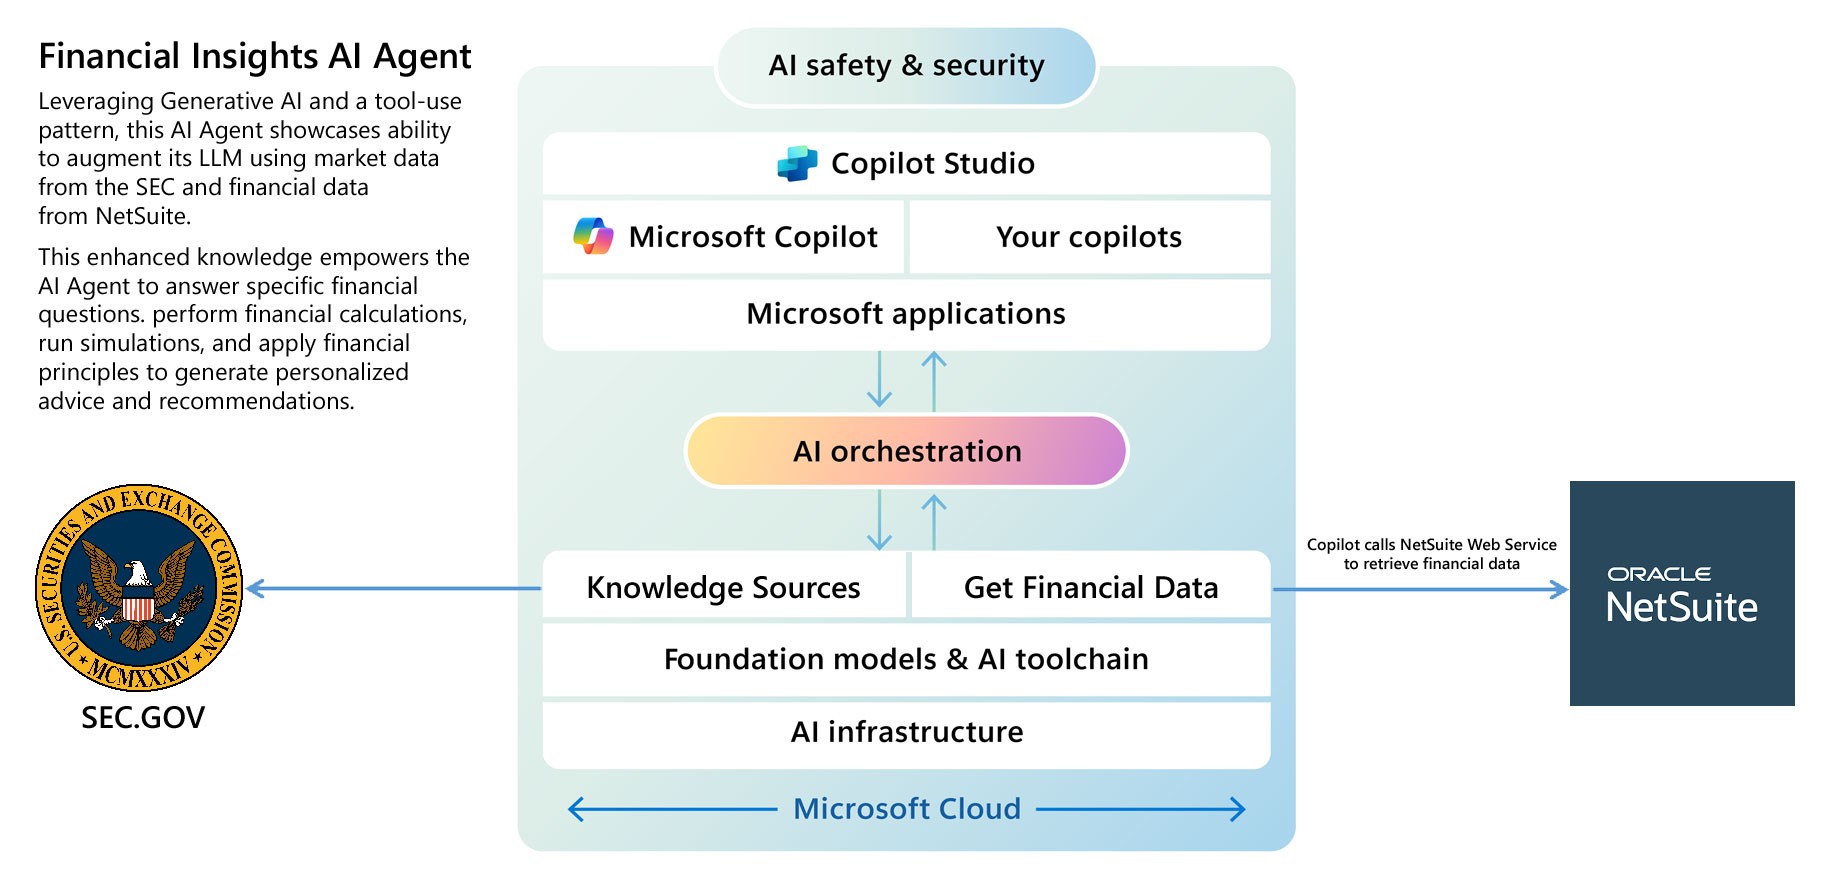
Hãy hình dung một agent tài chính có quyền đọc hợp đồng, gọi refund API và gửi email xác nhận cho khách hàng. Nếu agent này chọn nhầm công cụ, truy cập nhầm dữ liệu hoặc hành động vượt thẩm quyền, hậu quả không nằm ở chỗ “AI trả lời sai”, mà là quy trình kinh doanh bị tác động trực tiếp. Vì vậy, cách bắt đầu hợp lý nên là:
- Lập inventory agent: biết agent nào đang tồn tại, ai sở hữu, dùng dữ liệu gì và gọi tool nào.
- Ràng identity và quyền truy cập bằng Entra, managed identities và least privilege.
- Đặt policy tại điểm gọi tool và dữ liệu, thay vì chỉ lọc output cuối cùng.
- Bảo vệ grounding pipeline: kiểm tra nguồn dữ liệu, indexes, memory và audit trail.
- Tách rõ governance với isolation: policy gates là một chuyện, sandbox và runtime containment là chuyện khác.
Bài viết của Microsoft rất đáng đọc vì nó đưa security cho AI agents ra khỏi vùng “best effort” và đặt nó thành một kiến trúc nhiều lớp. Nếu bạn đang xây hoặc quản trị agent trong doanh nghiệp, tôi khuyên nên đọc trực tiếp nguồn gốc tại Microsoft Security Community Blog, rồi đối chiếu lại các sáng kiến nội bộ của mình. Và nếu bạn muốn tiếp tục theo dõi những chủ đề như governance, Copilot, Microsoft Security hay Azure dưới góc nhìn thực chiến, hãy ghé Master Learning Hub.